
"Windows Boot Manager has been blocked"
Notebook Lenovo a Gorgonzola
Cliente di Gorgonzola ci porta in laboratorio un notebook Lenovo che dopo l'ultimo aggiornamento di Windows non si avvia più: appena premuto il pulsante di accensione compare un riquadro blu con il messaggio Windows Boot Manager has been blocked by the current security policy e nient'altro. Il PC è completamente inutilizzabile. Lo stesso identico problema lo abbiamo visto su un secondo cliente lo stesso giorno (un ASUS ad Affori, Milano): è un bug di compatibilità tra l'aggiornamento Windows e Secure Boot UEFI. In questa scheda spieghiamo come abbiamo risolto.
In sintesi: notebook Lenovo di un cliente di Gorgonzola non si avvia più dopo l'ultimo aggiornamento Windows e mostra in loop: Windows Boot Manager has been blocked by the current security policy. Fix: disattivare Secure Boot dal BIOS UEFI Lenovo (tasto F2), avviare Windows, lasciare partire CHKDSK automatico per riparare il filesystem, eseguire SFC /scannow e DISM /RestoreHealth. ~1 ora di intervento, zero dati persi, zero reinstallazioni.
Prima e dopo l'intervento
 Prima · PC bloccato
Windows Boot Manager has been blocked by the current security policy. L'unico pulsante è [Ok], che riavvia il PC nella stessa identica schermata. Loop infinito, sistema operativo inaccessibile.
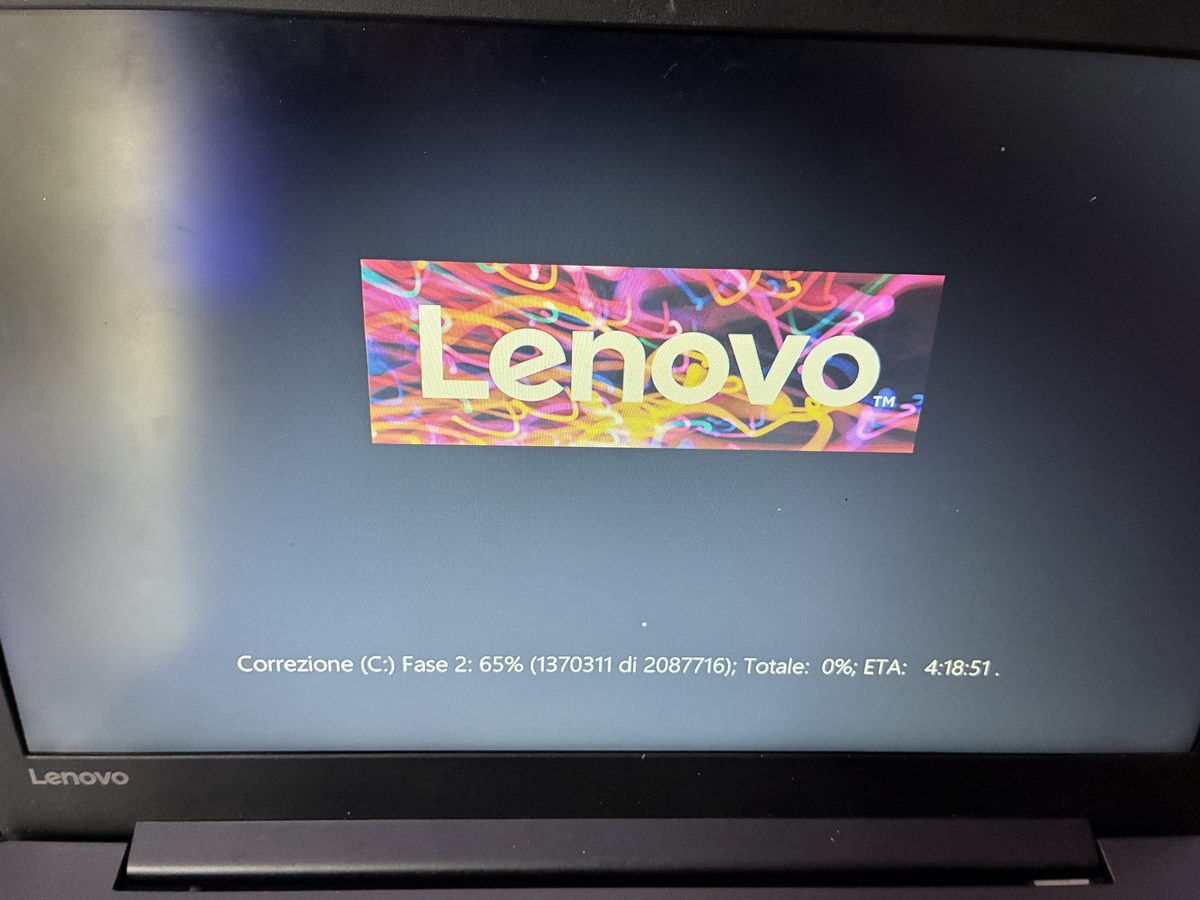 Dopo fix · CHKDSK
C: per riparare gli errori del filesystem accumulati durante i tentativi falliti di avvio: "Correzione (C:) Fase 2: 65% (1370311 di 2087716)". Operazione completata senza errori critici, sistema avviato regolarmente.
Il problema iniziale
Il cliente di Gorgonzola aveva acceso il suo notebook Lenovo dopo che la sera prima Windows aveva scaricato e installato un aggiornamento di sicurezza. Al mattino, alla prima accensione, il PC mostra un riquadro blu con il testo:
Windows Boot Manager has been blocked by the current security policy.
[Ok]
Cliccando su [Ok] il PC si riavvia e mostra esattamente la stessa identica schermata. Loop infinito. Nessun accesso a Windows, nessun accesso ai documenti, lavoro fermo. Lo stesso identico errore lo abbiamo visto comparire lo stesso giorno su un secondo cliente (notebook ASUS, zona Affori a Milano — leggi il caso parallelo): è un bug noto legato all'interazione tra le ultime patch di sicurezza Windows e il Secure Boot UEFI di alcuni firmware non aggiornati.
La diagnosi
Ritirato il Lenovo a Gorgonzola, in laboratorio abbiamo verificato:
- Hardware: notebook Lenovo perfettamente funzionante, nessun guasto fisico
- SSD: salute SMART OK, nessun settore danneggiato
- BIOS UEFI: Secure Boot abilitato, modalità UEFI (no Legacy/CSM)
- Boot loader Windows: presente sulla EFI System Partition (ESP), firmato, ma evidentemente la firma viene rifiutata dal Secure Boot dopo l'aggiornamento
- Disco logico: probabili errori sul filesystem NTFS della partizione
C:a causa dei tanti riavvii forzati
Causa accertata: l'aggiornamento Windows ha sostituito il bootmgfw.efi con una versione nuova, ma la chiave di firma usata non era presente nel database Secure Boot del firmware UEFI Lenovo. Secure Boot, vedendo una firma "sconosciuta", blocca tutto. Il problema si è manifestato in massa: 2 clienti diversi in 1 solo giorno con lo stesso identico errore (Lenovo a Gorgonzola, ASUS ad Affori). Si tratta di una regressione di compatibilità lato Microsoft / lato OEM, non di un'infezione, non di un guasto hardware.
L'intervento eseguito (passo per passo)
Accesso al BIOS UEFI Lenovo
Riavvio del Lenovo premendo ripetutamente il tasto F2 (alcuni modelli Lenovo usano Fn+F2 o il pulsante Novo) per entrare nel BIOS UEFI. Identificata la sezione Security → Secure Boot.
Disattivazione di Secure Boot
Impostazione Secure Boot da Enabled a Disabled. Salvataggio con F10 e uscita dal BIOS. Importante: non si tocca la modalità UEFI/Legacy per non rompere ulteriormente il boot.
Primo avvio + CHKDSK automatico
Al riavvio, Windows parte ma rileva automaticamente che il filesystem ha errori (causati dai tanti riavvii forzati nei tentativi precedenti). Lancia un CHKDSK in fase di boot sulla partizione C:. La foto mostra esattamente questo momento: "Correzione (C:) Fase 2: 65%". Operazione completata in circa 12 minuti senza errori critici irreversibili.
Verifica integrità file di sistema con SFC
Una volta entrati in Windows, apertura di un prompt dei comandi come amministratore ed esecuzione di sfc /scannow. SFC (System File Checker) analizza tutti i file di sistema Windows protetti e ripara automaticamente eventuali file corrotti o modificati, attingendo dalla cache locale C:\Windows\WinSxS.
Riparazione image Windows con DISM
Esecuzione di DISM /Online /Cleanup-Image /RestoreHealth per ripristinare eventuali corruzioni profonde dell'image Windows che SFC non riesce a riparare da solo. DISM scarica i file mancanti direttamente da Windows Update.
Verifica finale + raccomandazione cliente
Riavvio di prova, verifica che il sistema operativo si avvii regolarmente, controllo che tutti i documenti, programmi, profili e dati del cliente siano intatti. Spiegato al cliente che Secure Boot è ora disattivato (configurazione sicura ma con un livello di protezione in meno contro malware sofisticati di tipo bootkit). Quando Microsoft o Lenovo rilasceranno una patch firmware che corregge il problema, sarà possibile riabilitare Secure Boot.
Il risultato
Cos'è Secure Boot e perché un aggiornamento Windows può bloccarlo
Secure Boot è una funzione di sicurezza del firmware UEFI introdotta con Windows 8 e ormai standard su tutti i PC moderni. Il suo compito è semplice ma cruciale: verificare la firma digitale del boot loader (il primo software che parte all'accensione del PC) prima di permettergli di caricare il sistema operativo. Se la firma non è presente in una "whitelist" memorizzata nel firmware UEFI, il PC blocca tutto e mostra un errore — esattamente come è successo al cliente di Gorgonzola.
Perché un aggiornamento Windows può "rompere" Secure Boot? Le cause più frequenti:
- Sostituzione del boot loader (
bootmgfw.efi) con una versione firmata da una chiave nuova non ancora presente nel database del firmware UEFI - Revoca di certificati: Microsoft può revocare certificati di firma considerati compromessi (mitigazione vulnerabilità tipo BlackLotus, BootHole, ecc.) — un boot loader firmato con un certificato revocato non avvia più
- Firmware UEFI obsoleto: produttori che non rilasciano da anni aggiornamenti BIOS hanno una "whitelist" Secure Boot ferma a vecchie chiavi
- Bug di compatibilità: a volte è proprio un bug della patch Microsoft che colpisce specifiche combinazioni hardware (è il caso che abbiamo visto, con 2 marchi diversi colpiti lo stesso giorno)
⚠️ Disattivare Secure Boot è pericoloso? Disattivare Secure Boot NON espone il PC a virus comuni: l'antivirus e le difese del sistema operativo continuano a funzionare normalmente. Si perde solo la protezione contro una categoria molto specifica di malware avanzati (bootkit) che intervengono prima del caricamento di Windows. Per la maggior parte degli utenti privati è una rinuncia accettabile, soprattutto come soluzione temporanea in attesa di patch ufficiali.
Hai lo stesso errore? Ecco cosa NON fare
- NON reinstallare Windows da zero: il problema è il firmware UEFI, non il sistema operativo. Reinstalleresti perdendo tutto e dopo poche settimane il problema potrebbe ripresentarsi
- NON cambiare da UEFI a Legacy/CSM: rompi definitivamente il boot di Windows (che è installato in modalità UEFI/GPT) e ti ritrovi con un disastro peggiore
- NON resettare il BIOS alle impostazioni di fabbrica: in alcuni modelli questo riabilita Secure Boot e ti ributta nel loop
- NON forzare lo spegnimento durante CHKDSK: lascialo terminare anche se sembra "fermo" su una percentuale per minuti
Se il tuo PC mostra l'errore "Windows Boot Manager has been blocked by the current security policy", non perderci ore: portacelo o chiamaci. In genere si risolve in 1 ora senza perdere nulla. Operiamo a Gorgonzola, Brugherio, Cernusco sul Naviglio, Vimodrone, Carugate, Cologno Monzese, Bussero, Pessano con Bornago e in tutta la Brianza-est.
📍 Lavoro svolto a Gorgonzola
Il ritiro è stato gratuito a domicilio a Gorgonzola (MI), intervento completato in giornata. Il nostro laboratorio si trova in Via Alfonso Lamarmora 88, Brugherio (MB), a circa 15 minuti di auto da Gorgonzola via Cassanese. Operiamo in tutta la Brianza-est e Milano nord-est.
Copertura zone limitrofe: Brugherio, Vimodrone, Cologno Monzese, Monza, e tutta la Brianza-est.
Vedi tutte le zone serviteDomande frequenti
Le domande che ci fanno più spesso i clienti su questo tipo di intervento.
Cosa significa l'errore 'Windows Boot Manager has been blocked by the current security policy'?
Devo reinstallare Windows da zero per risolvere?
Disattivare Secure Boot è pericoloso?
Quanto tempo serve per riparare un PC con questo errore?
Come si entra nel BIOS UEFI di un notebook Lenovo?
Lo stesso errore può capitare anche su PC di altre marche?
Il tuo PC è bloccato con lo stesso errore?
"Windows Boot Manager has been blocked by the current security policy" si risolve in genere in 1 ora senza perdere dati. Diagnosi gratuita e ritiro a domicilio in tutta la Brianza-est.